La IA ya está en la empresa. La pregunta es quién responde por ella
Una persona resume una reunión con una herramienta de IA. Otra conecta un asistente a documentos internos. Un equipo incorpora un agente a un proceso de atención. Cada decisión puede parecer pequeña, pero, en conjunto, cambia la forma en que circulan los datos, se toman decisiones y se atiende a los clientes.
En muchas organizaciones, la adopción de inteligencia artificial avanza más rápido que las reglas necesarias para gestionarla. El desafío no comienza cuando aparece un incidente. Empieza antes, cuando no existe claridad sobre qué soluciones se utilizan, para qué se usan, con qué información operan y quién asume la responsabilidad en cada caso.
Del entusiasmo por los casos de uso a la responsabilidad compartida
La conversación sobre IA suele concentrarse en la productividad. Es una parte legítima de la ecuación, pero cada caso de uso también necesita un propósito claro, datos adecuados, criterios de evaluación y un nivel de supervisión humana proporcional a su impacto. No requiere el mismo control un asistente que organiza notas que una solución que influye en una decisión sobre una persona.
Gobernar la IA implica reunir perspectivas que ya existen dentro de la organización. Las áreas de negocio definen el valor esperado; quien ocupa el rol de CDO conoce la calidad y el recorrido de los datos; el DPO analiza el tratamiento de información personal; y el CISO observa la seguridad y la exposición. Las áreas de riesgo y cumplimiento, por su parte, traducen las obligaciones en controles verificables. Un liderazgo de IA puede articular estas decisiones, pero no reemplaza la responsabilidad de cada función.
Los desafíos que aparecen al mirar de cerca
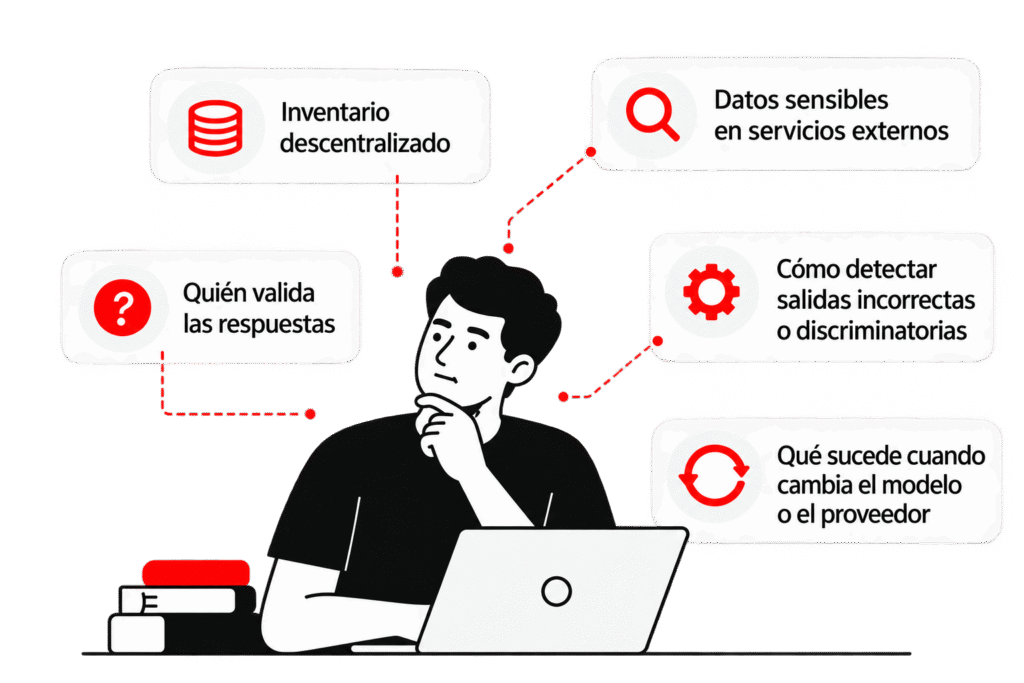
El primer vacío suele estar en el inventario. Modelos, asistentes, automatizaciones y proveedores aparecen distribuidos entre distintas áreas, sin un registro común. A partir de ahí surgen preguntas más complejas: ¿se envían datos sensibles a un servicio externo?, ¿quién valida las respuestas?, ¿cómo se detecta una salida incorrecta o discriminatoria?, ¿qué sucede cuando cambia el modelo o el proveedor?
También falta un camino práctico para aprobar, monitorear y retirar casos de uso. Una política general ayuda, pero necesita traducirse en responsables, criterios según el nivel de riesgo, pruebas, evidencias y mecanismos de respuesta. El marco AI RMF de NIST ofrece una referencia voluntaria para gobernar, mapear, medir y gestionar riesgos; su valor está en adaptarlo al contexto de cada organización.
Por dónde comenzar
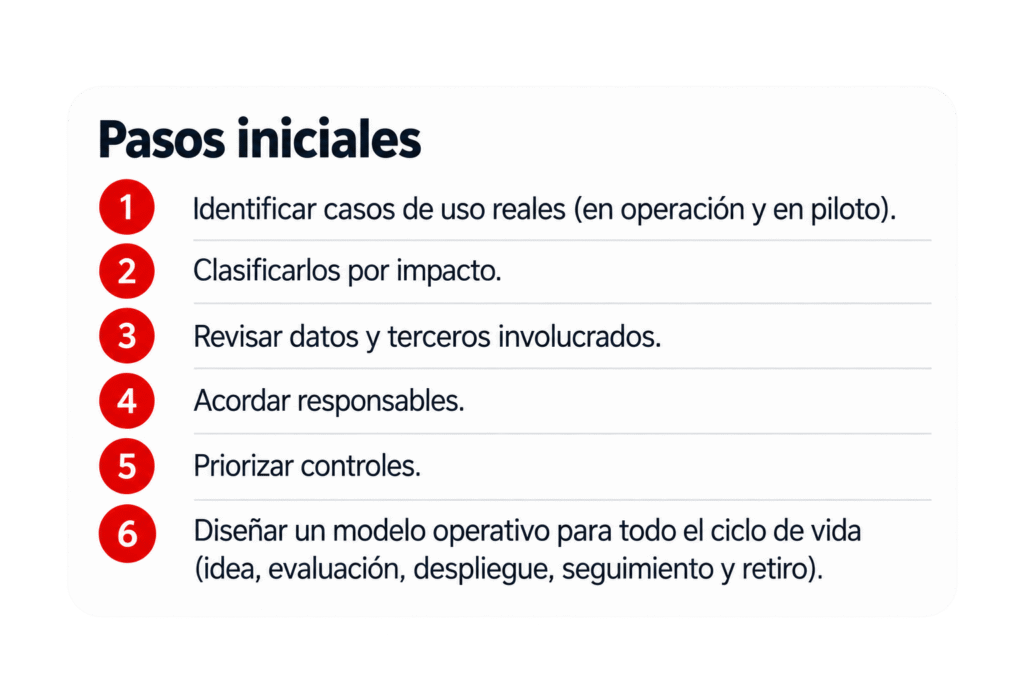
Nuestra recomendación es empezar por los casos de uso reales. Identificar las soluciones que ya están en operación o en piloto, clasificarlas según su impacto, revisar los datos y terceros involucrados, acordar responsables y priorizar los controles necesarios.
Con esa base, es posible diseñar un modelo operativo que acompañe todo el ciclo de vida de la IA: desde la idea inicial y la evaluación hasta el despliegue, el seguimiento y, cuando corresponda, su retiro.
En TSOFT acompañamos este recorrido con diagnósticos de madurez en gobierno de IA, inventario y evaluación de casos de uso, definición de políticas y roles, gestión de riesgos y controles, y una hoja de ruta de implementación. Integramos las miradas de negocio, datos, privacidad, ciberseguridad y cumplimiento para que la adopción tenga decisiones trazables y equipos capaces de sostenerlas.
Si tu organización ya utiliza IA, conversemos sobre qué sabe hoy de sus casos de uso y qué decisiones necesita ordenar primero.